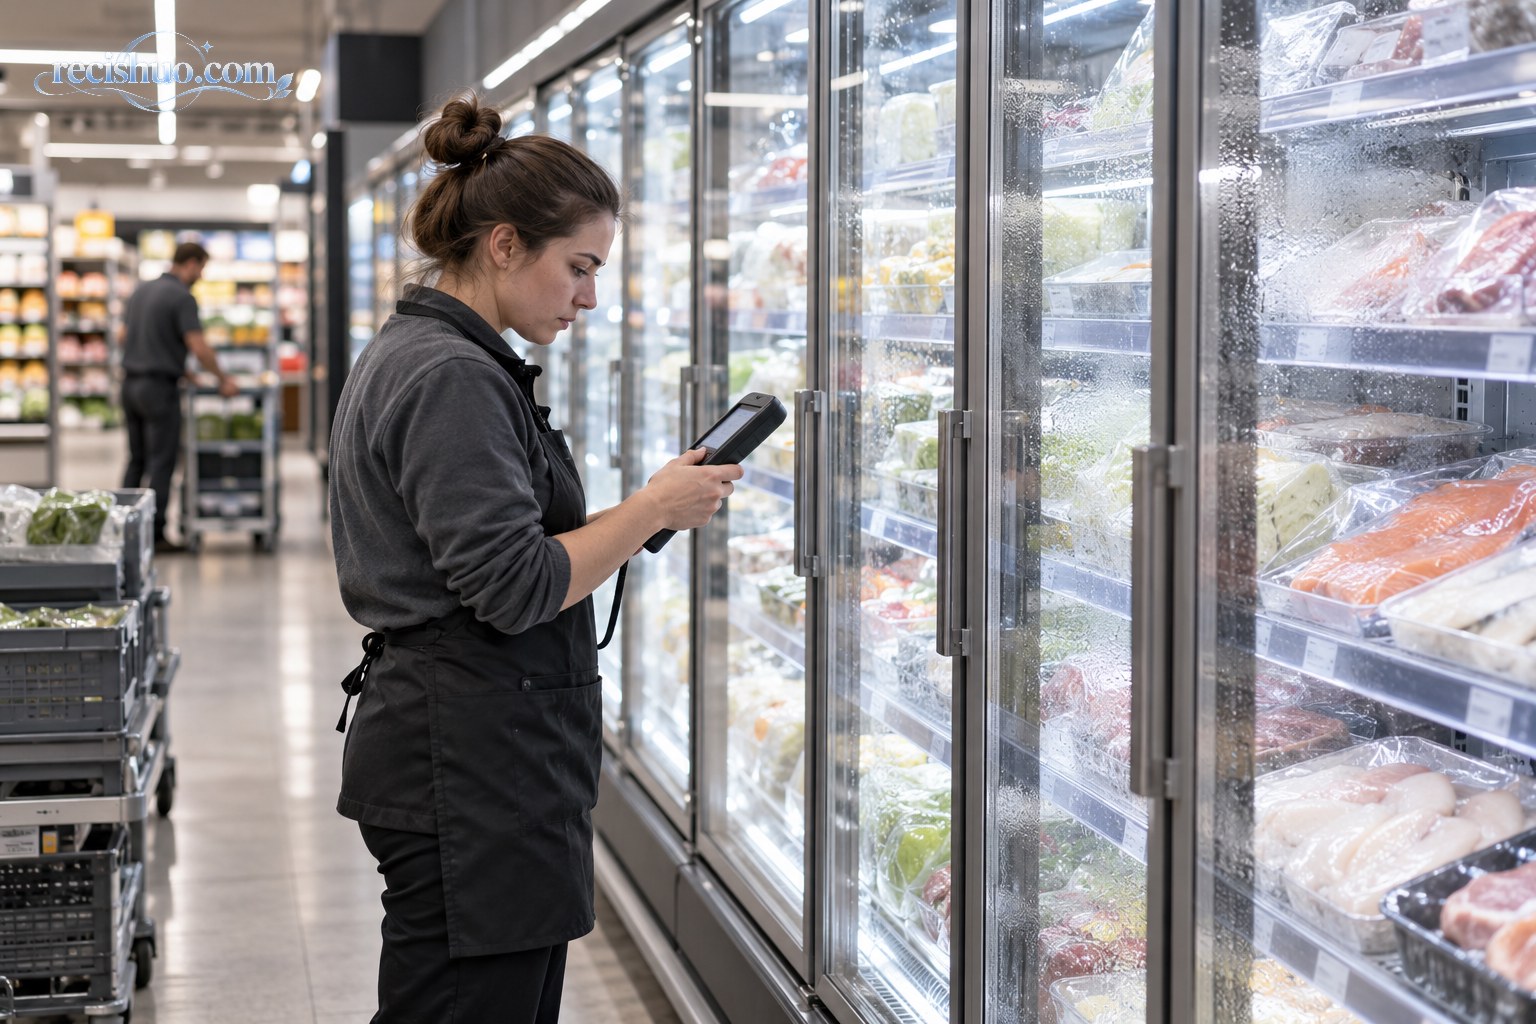
超市里的生鲜和冷冻食品为何会在一夜之间大面积变质?问题可能不只出在停电、设备老化或员工操作失误,也可能来自联网制冷系统遭到远程操控。
近日,法国数百家大型连锁超市遭网络攻击,黑客远程操控制冷设备,将温度设置为50℃,导致大量生鲜、冷冻产品变质,损失或达数百万欧元。国家安全部据此提醒,工控系统联网需要加强安全防护。就目前公开信息而言,攻击入口、持续时间和具体责任主体等细节不宜自行推断,但事件暴露出的风险已经十分清楚:数字系统一旦失守,后果可能迅速传导到现实世界。
冷柜为什么会成为网络安全问题
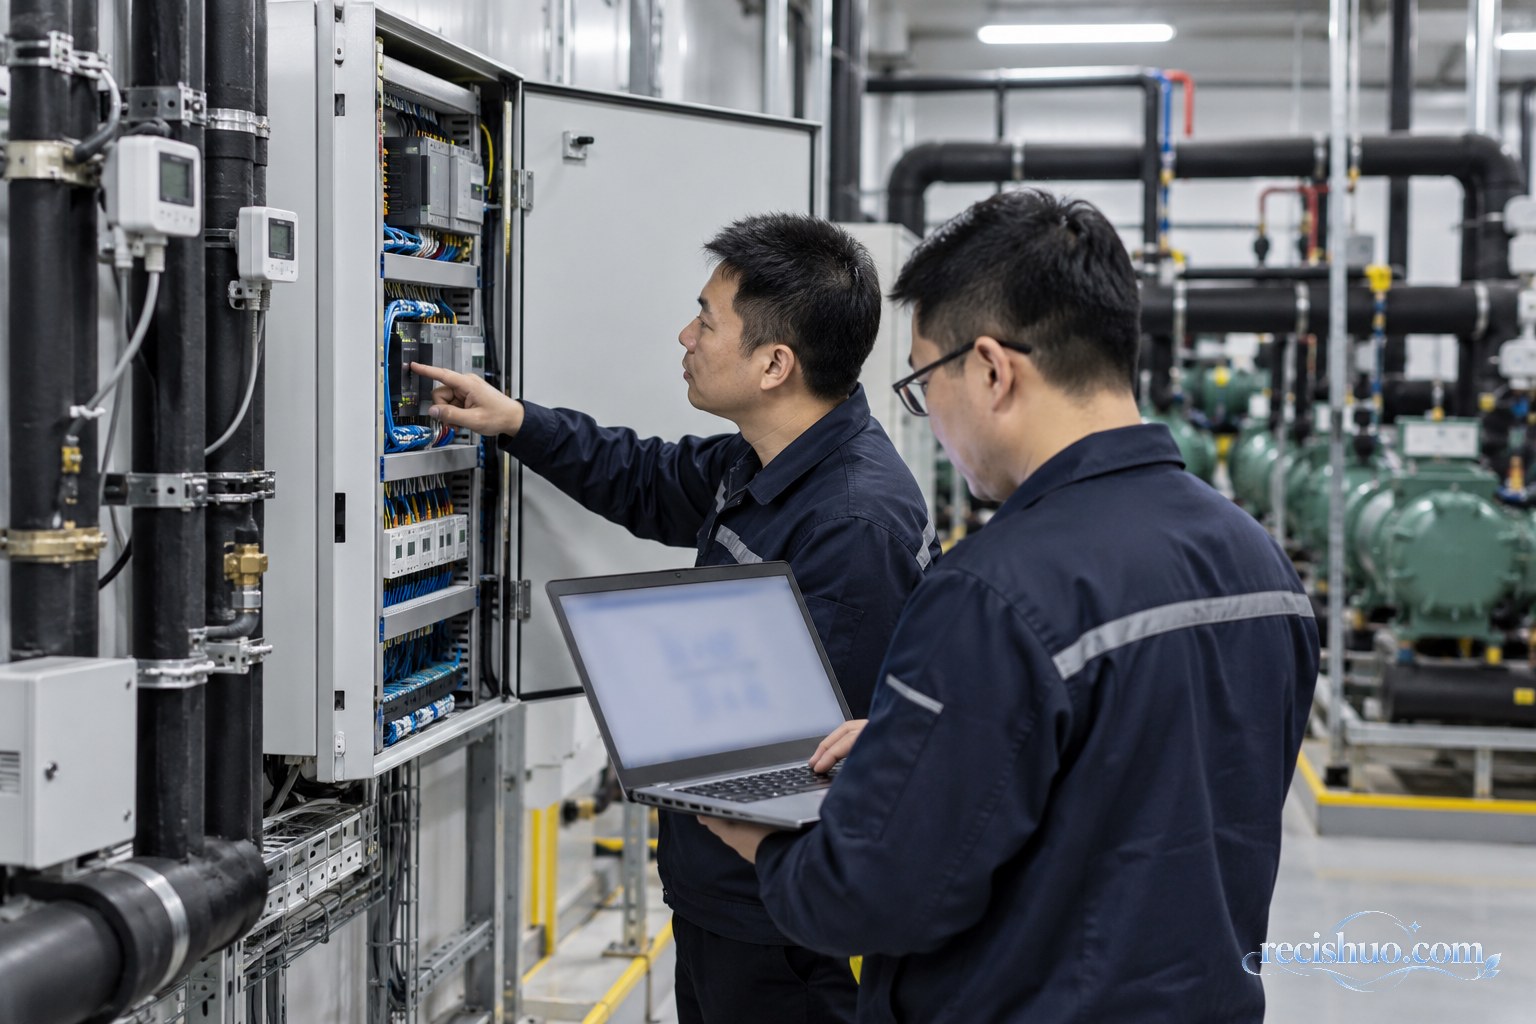
现代大型商超为了节能、集中运维和及时发现故障,往往会对制冷机组、冷柜温度及能耗状态进行联网管理。工作人员可以在控制平台上查看运行情况,部分设备还支持远程调整参数。
这种方式提高了效率,却也扩大了需要保护的范围。如果控制端口暴露、账号权限过大、密码长期不更换,或者办公网络与设备控制网络缺少有效隔离,入侵者就可能从数字入口影响实体设备。
工控安全与普通电脑防病毒并不完全相同。办公电脑遭攻击,常见后果是资料泄露或业务中断;制冷系统遭操控,则可能直接破坏温度环境,使商品失去安全储存条件。此前水利设施事件同样说明,公共及生产设施有其特殊边界,相关讨论可参看水库大坝公路钻孔事件中的设施安全提醒。
企业防护不能只靠一组密码
让控制网络与普通办公网络合理隔离
收银、邮件、日常上网和制冷控制承担的任务不同,不应毫无边界地连在一起。企业应根据业务需要划分网络区域,限制不必要的互访,远程维护通道也应做到按需开启、身份核验和全程留痕。
减少默认账号和过度授权
设备投入使用后,应及时修改默认口令,清理闲置账户,并依据岗位分配权限。第三方维修人员只应在必要时间内获得必要权限,维护结束后及时收回,避免临时账号变成长期入口。
把温度告警和人工巡检结合起来
不能因为系统显示“正常”就取消现场检查。温度突然大幅变化、多个冷柜同步异常、非工作时段发生参数修改,都应触发告警。企业还应设置独立温度监测或人工抽查机制,避免控制平台本身异常时无人察觉。
提前准备停机和隔离方案
发生异常后,首要任务不是仓促恢复联网,而是确认影响范围、阻断未经授权的控制,并保存日志和设备状态。与此同时,应依照食品安全要求隔离相关商品,不能仅凭外观正常便重新上架。日常演练应明确技术、运营、食品安全和供应商各自负责什么。
消费者遇到冷链异常怎么办
普通消费者无法仅凭新闻判断某一家门店的商品是否受影响,也不必因此对所有冷藏食品产生恐慌。真正有用的是识别现场异常并采取稳妥措施。
- 观察设备状态:若冷柜明显不制冷、柜门内大量结露,或店员正在集中撤下商品,可先暂停选购并询问情况。
- 检查包装:留意是否破损、渗漏、鼓胀或严重变形,但不要通过品尝可疑食品来判断安全性。
- 关注储存条件:购买后尽快冷藏或冷冻,避免在常温环境中长时间放置。
- 保留消费凭证:若购买后发现商品状态异常,应停止食用,保存包装、订单或小票,并与商家沟通。
面对食品安全消息,还要区分已确认事实、风险提示与网络猜测。不能把一次境外事件直接套用到所有门店,也不能因包装看似完好就忽略储存条件。类似的事实核验思路,也可参考“四价流感疫苗消失”传言的辨析方法:先确认对象和范围,再决定是否采取行动。
真正的警示:联网便利必须配套安全能力
冷柜、空调、门禁、照明乃至仓储设备不断联网,给经营管理带来了便利,但“能远程控制”也意味着必须回答谁可以控制、从哪里控制、异常如何发现以及失控后怎样处置。安全不能等到事故发生后再补装,而应在采购、部署、运维和报废的全过程中落实。
这起事件提醒商超经营者,食品安全与网络安全已经在设备控制环节交汇。守住冷链,不只是检查压缩机和温度计,也要保护账号、网络、控制指令和运维通道。只有技术防护、人工复核与应急处置同时到位,联网设备才能真正服务于效率,而不是成为风险放大器。
本文由本站编辑原创撰写,版权归本站所有,未经许可请勿转载。撰写日期:2026年10月28日。
本站编辑原创,发布日期:2026年10月28日 09时55分43秒(北京时间)